
 New Generation Web
A WordPress Core 2026 júliusában két, egymással összekapcsolható sérülékenység miatt kapott sürgősségi biztonsági frissítést. A nyilvános elnevezés wp2shell. A lánc előfeltétel nélküli (unauthenticated) távoli kódfuttatásig (RCE) vezethet, ezért üzemeltetői szempontból prioritás: a kompromittált oldal indexelési, reputációs és adatvédelmi kockázatot is jelent.
A támadási lánc két CVE-t kombinál:
/wp-json/batch/v1 (és a ?rest_route=/batch/v1) feldolgozásában fellépő route/jogosultság-deszinkron.WP_Query-ben: az author__not_in paraméter hibás kezelése.Önállóan is relevánsak, együtt viszont pre-auth RCE-t eredményezhetnek alapértelmezett WordPress telepítésen, bővítmény vagy sablon nélkül. A hivatalos javításokat a WordPress 7.0.2 biztonsági kiadás (valamint a 6.9.5 és 6.8.6 backportok) tartalmazza; több biztonsági kutatócsoport aktív kihasználást is jelzett a patch megjelenése után.
A feltört WordPress gyakran spam oldalt, átirányítást vagy malicious scriptet kap. Ez crawl hibákat, manuális intézkedést és organikus forgalomvesztést okozhat – ezért a gyors patch üzleti és keresőoptimalizálási kérdés is.
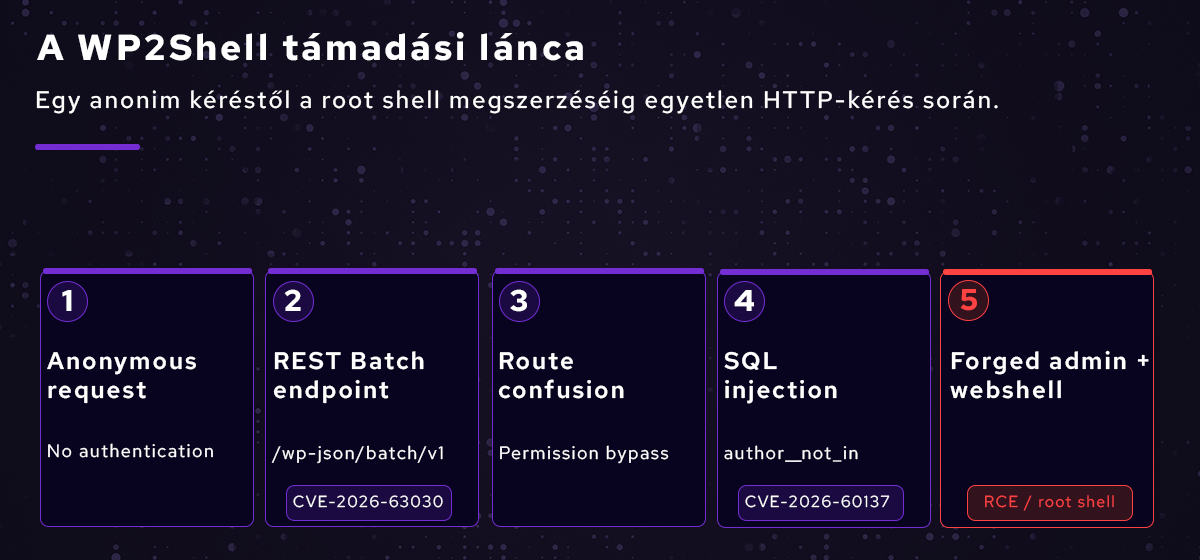
Teljes wp2shell RCE-lánc:
Csak CVE-2026-60137 (SQLi), teljes RCE-lánc nélkül:
A 6.8 előtti ágakra ez a konkrét CVE-pár jellemzően nem vonatkozik. A 7.1 beta vonalon a javítás a 7.1 beta2 kiadásban jelent meg.
version.php / vezérlőpult WordPress-kezelője.<generator>) hasznosak triage-hoz, de elrejthetők vagy spoofolhatók – döntéshez az admin/panel a mérvadó.wp2_ / w2s_ prefixű userekA teljes exploit-lánc nem mindig hagy tiszta access-log nyomot; a DB és a fájlrendszer vizsgálata gyakran fontosabb.
/wp-json/batch/v1?rest_route=/batch/v1/wp-json általános tiltása nem elegendő, ha a query-stringes útvonal nyitva marad.mu-plugins ellenőrzése„A batch API él, tehát feltörtek.”
Nem. Élő batch végpont + javított verzió ≠ kompromittálódás. Élő batch + érintett verzió = azonnali patch/mitigáció.
„Elég a WAF, a core frissítés ráér.”
A WAF csökkenti a támadási felületet, de nem helyettesíti a vendor fixet. A hosszú távú megoldás a javított WordPress Core.
„Csak a bővítményeket szokták támadni.”
A wp2shell Core-szintű. Bare install is érintett lehet a fenti verziótartományokban.
A wp2shell azért kritikus, mert pre-auth, Core-szintű, és a publikus PoC-k miatt alacsony a kihasználási küszöb. Üzemeltetői oldalon a helyes sorrend: azonosítás → patch → mitigáció ellenőrzése → kompromisszió-vizsgálat. A gyors, dokumentált frissítés egyszerre csökkenti a biztonsági és a SEO/reputációs kockázatot.
Két WordPress Core sérülékenység (CVE-2026-63030 és CVE-2026-60137) összekapcsolásával létrejövő támadási lánc, amely jelszó nélkül is távoli kódfuttatáshoz vezethet.
A 6.9.x ágon a 6.9.5-re, a 7.0.x ágon a 7.0.2-re, a 6.8.x ágon legalább a 6.8.6-ra (SQLi javítás).
Ideiglenes mitigációként igen, hosszú távon nem. A végleges megoldás a javított Core.
Ismeretlen admin felhasználók, gyanús fájlok, váratlan átirányítások és a nyilvános IoC minták (pl. wp2_ / w2s_ prefix) alapján érdemes vizsgálódni.
Válassza a sütiket
A sütik kis szöveges fájlok, amelyeket a webszerver az Ön számítógépén tárol, amikor meglátogatja a webhelyet.
Ezeket a sütiket nem lehet letiltani. Ezek szükségesek a webhely működéséhez.
Annak érdekében, hogy javíthassuk a webhelyet, beleértve az információkat és a funkcionalitást, elemzéseket szeretnénk gyűjteni. Ezen adatok felhasználásával nem tudjuk Önt személyesen azonosítani.
Weboldalunkon böngészési viselkedésének megosztásával személyre szabott tartalmakkal és ajánlatokkal tudunk szolgálni.
Ezek a sütik lehetővé teszik a webhely bővített funkcióit, például videólejátszást, csevegést vagy beágyazott tartalmakat.